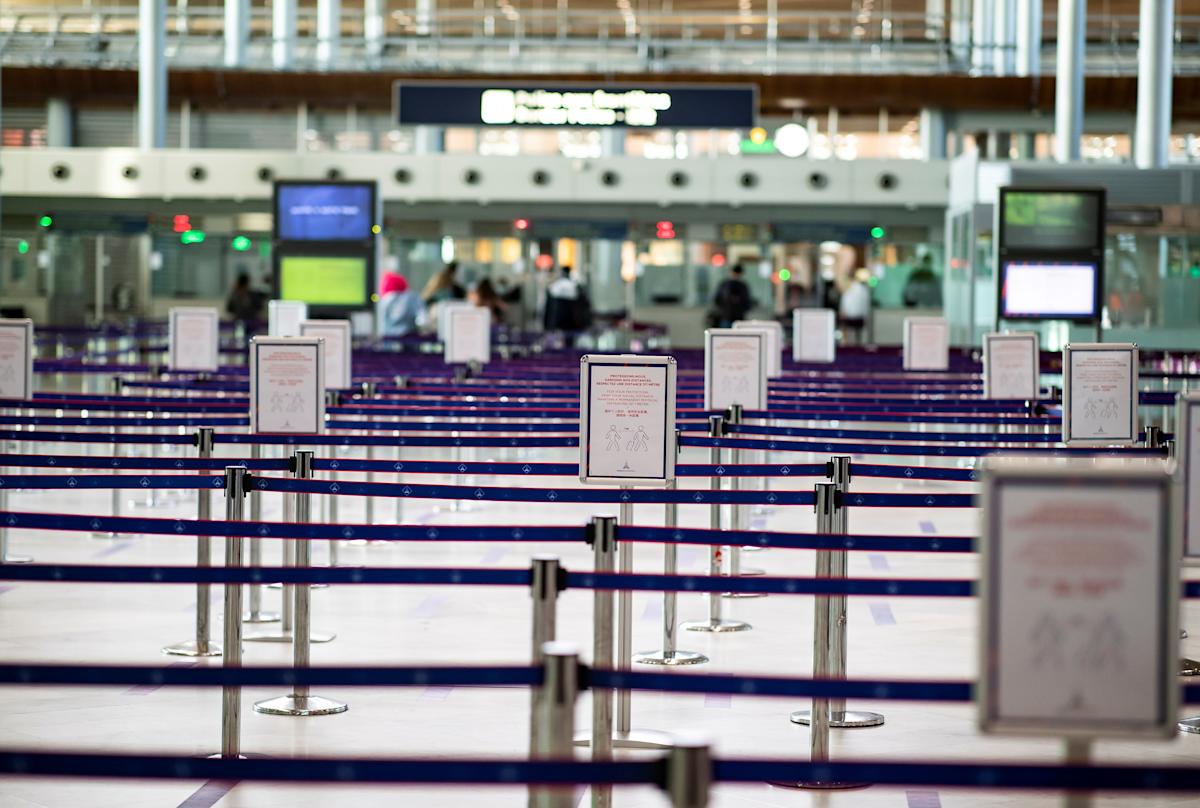
યુરોપિયન યુનિયનના સરહદ સુરક્ષા દળો દ્વારા ઉપયોગમાં લેવામાં આવતા સ software ફ્ટવેરને છિદ્ર અને સાયબર હુમલાઓ માટે નબળા લોકોને અટકાવવા નિ ar શસ્ત્ર ઇમિગ્રન્ટ અને શંકાસ્પદ ગુનેગારોને આ વિસ્તારમાં મુસાફરી કરતા અટકાવવાની સંભાવના નથી. બીજી પે generation ીની શેન્જેન ઇન્ફર્મેશન સિસ્ટમ (એસઆઈએસ II) એ આઇટી સિસ્ટમ અને ડેટાબેસ છે જે કાયદાના અમલીકરણ અને જાહેર સલામતી હેતુઓ માટે યુરોપિયન યુનિયનના મોટાભાગના રાજ્યો વચ્ચે વહેંચાયેલી છે. વચ્ચે નવા સહયોગ અનુસાર મોર અને તપાસ નફાકારક પ્રકાશ -અહેવાલએસ, એસઆઈએસ II – 2013 થી વપરાય છે – સાયબર સુરક્ષા મુદ્દાઓના “હજારો” દ્વારા ગ્રસ્ત, યુરોપિયન યુનિયનના aud ડિટરને “ઉચ્ચ” માટે ગયા વર્ષે દાખલ કરેલા અહેવાલમાં “ઉચ્ચ” પર ફ્લેગ કર્યો હતો.
અહેવાલમાં જણાવાયું છે કે કોઈ ડેટા ચોરીના કોઈ પુરાવા નથી, પરંતુ ડેટાબેઝમાં બિનજરૂરી રીતે access ક્સેસ કરનારા એકાઉન્ટ્સની “અતિશય સંખ્યા”, જેનો અર્થ છે કે તેનું ખૂબ સરળતાથી શોષણ થઈ શકે છે. તેના પ્રારંભિક રોલઆઉટ દરમિયાન, એસઆઈએસ II ના મોટા ઉમેરાઓમાં ફિંગરપ્રિન્ટ ટેકનોલોજી અને ચેતવણીના ફોટા અને 2023 માં ડેટા અને વૃદ્ધિ સાથેની તેમની વર્તમાન કાર્યક્ષમતા સાથે, તેની વર્તમાન કાર્યક્ષમતા સાથે, દેશના કોઈને સૂચવવાની ક્ષમતા સહિત. મોર પત્રકારોએ યુરોપિયન યુનિયનના વ watch ચડ og ગ, વ watch ચડ og ગના કાનૂની સંશોધનકાર રોમેન લાનો સાથે વાત કરી હતી, જેમણે ચેતવણી આપી હતી કે હુમલો “ભયાનક હશે, લાખો લોકોને અસર કરશે.”
એસઆઈએસ II હાલમાં એક અલગ નેટવર્કની અંદર સંચાલિત છે, પરંતુ ટૂંક સમયમાં યુરોપિયન યુનિયનમાં રોલ કરશે, જે બાયોમેટ્રિક વિગતો નોંધણી કરીને શેનજેન સાથે જોડાયેલા વિસ્તારોમાં મુસાફરી કરતા વ્યક્તિઓ માટે આવશ્યકતા નોંધાવશે, જ્યારે તે સંભવિત રૂપે આ વર્ષના અંતમાં લાગુ પડે છે. જેમ કે EES ઇન્ટરનેટથી કનેક્ટ થશે, SIS II ડેટાબેસ પર હેક એકદમ સરળ હશે.
મોર અને પ્રકાશ નોંધ લો કે એસઆઈએસ II સિસ્ટમના અંદાજિત million million મિલિયન રેકોર્ડ્સમાંથી મોટાભાગના આઇટમ્સ જેવા ચોરેલા વાહનોના છે, પરંતુ લગભગ 1.7 મિલિયન લોકો સાથે જોડાયેલા છે. તે ઉમેરે છે કે લોકો સામાન્ય રીતે જાણતા નથી કે કાયદાના અમલીકરણનો સમાવેશ ન થાય ત્યાં સુધી તેમની વિગતો ડેટાબેઝમાં લ logged ગ ઇન થાય છે, તેથી જો માહિતી લીક થઈ ગઈ હોય, તો ઇચ્છિત વ્યક્તિઓ માટે અધિકારીઓને બાકાત રાખવું સરળ હશે.
એસઆઈએસ II ના વિકાસ અને જાળવણીનું સંચાલન સોપ્રા સ્ટેરિયા નામના પેરિસ આધારિત ઠેકેદાર દ્વારા કરવામાં આવે છે. અહેવાલ મુજબ, નબળાઇઓ નોંધાયા હોવાથી હલ કરવામાં આઠ મહિનાનો સમય લાગ્યો હતો. પેચ જારી કર્યાના બે મહિનાની અંદર નોંધપાત્ર મહત્વના મુદ્દાઓને સુધારવા માટે આ કરાર કરવામાં આવ્યો હોવા છતાં.
સોપ્રા સ્ટિરીયાના પ્રવક્તાએ જવાબ આપ્યો ન હતો મોર એસઆઈએસ II ના સલામતી છિદ્રોને લગતા આક્ષેપોની વિગતવાર સૂચિ અંગે, પરંતુ અહેવાલમાં છપાયેલા નિવેદનમાં જણાવાયું છે કે યુરોપિયન યુનિયન પ્રોટોકોલનું પાલન કરવામાં આવ્યું હતું. “યુરોપિયન યુનિયનના સુરક્ષા માળખાના મુખ્ય ઘટક તરીકે, એસઆઈએસ II પર કડક કાનૂની, નિયમનકારી અને કરારના માળખા દ્વારા શાસન કરવામાં આવે છે,” તે જણાવ્યું હતું. “આ રૂપરેખા અનુસાર સોપ્રા સ્ટેરિયા રમવામાં આવી હતી.”
યુરોપિયન યુનિયન-લિસા, યુરોપિયન યુનિયન એજન્સી, જે એસઆઈએસ II જેવી મોટા પાયે આઇટી સિસ્ટમની દેખરેખ રાખે છે, તે નિયમિત પરામર્શ કંપનીઓની નિયમિત ફરજો પૂરી કરે છે, જે તપાસ અનુસાર તેની પોતાની ઇન-હાઉસ ટેકનોલોજીના ઉત્પાદનનો વિરોધ કરે છે. Audit ડિટમાં એજન્સી પર આરોપ લગાવ્યો હતો કે તે સુરક્ષાના જોખમો વિશે તેના સંચાલનને જાણ કરી રહ્યો નથી, જેને ધ્વજવંદન કરવામાં આવ્યું હતું, જેનો જવાબ એમ કહીને કરવામાં આવ્યો હતો કે તેના મેનેજમેન્ટ હેઠળની બધી સિસ્ટમો સતત જોખમ આકારણી, નિયમિત સંવેદનશીલ સ્કેન અને સલામતી પરીક્ષણોમાંથી પસાર થાય છે. “
આ લેખ મૂળરૂપે https://www.engadget.com/the-eus- બોર્ડર-સ્કોરિટી-સોફ્ટી-સોફ્ટી- સ software ફ્ટવેર- છે- એસ- રિપોર્ટલી-હોલ-હોલ -16203816.html પર દેખાયો?